

- Регионы, использующие Global Access, должны принадлежать одной и той же VPC.
- Global Access должен быть явно включён на уровне PSC (см. снимок экрана ниже).
- Убедитесь, что настройки межсетевого экрана не блокируют доступ к PSC из других регионов.
- Имейте в виду, что может взиматься плата GCP за межрегиональную передачу данных.
- Получите подключение сервиса GCP для Private Service Connect.
- Создайте конечную точку сервиса.
- Добавьте “Endpoint ID” в сервис ClickHouse Cloud.
- Добавьте “Endpoint ID” в список разрешённых для сервиса ClickHouse.
Ниже приведены примеры кода, показывающие, как настроить Private Service Connect в сервисе ClickHouse Cloud. В этих примерах используются:
- регион GCP:
us-central1 - проект GCP (проект GCP клиента):
my-gcp-project - частный IP-адрес в проекте GCP клиента:
10.128.0.2 - VPC GCP в проекте GCP клиента:
default
INSTANCE_ID, отфильтровав по региону, провайдеру и имени сервиса:
- Вы можете получить свой Organization ID в консоли ClickHouse (Organization -> Organization Details).
- Вы можете создать новый ключ или воспользоваться существующим.
endpointServiceId) и DNS-имя (privateDnsHostname) — они понадобятся на следующих этапах.
Чтобы выполнить этот шаг, в регионе должен быть развернут как минимум один инстанс.
endpointServiceId и privateDnsHostname. Они понадобятся вам на следующих этапах.
В этом разделе вы создадите конечную точку сервиса.
Сначала создайте частное сервисное подключение.
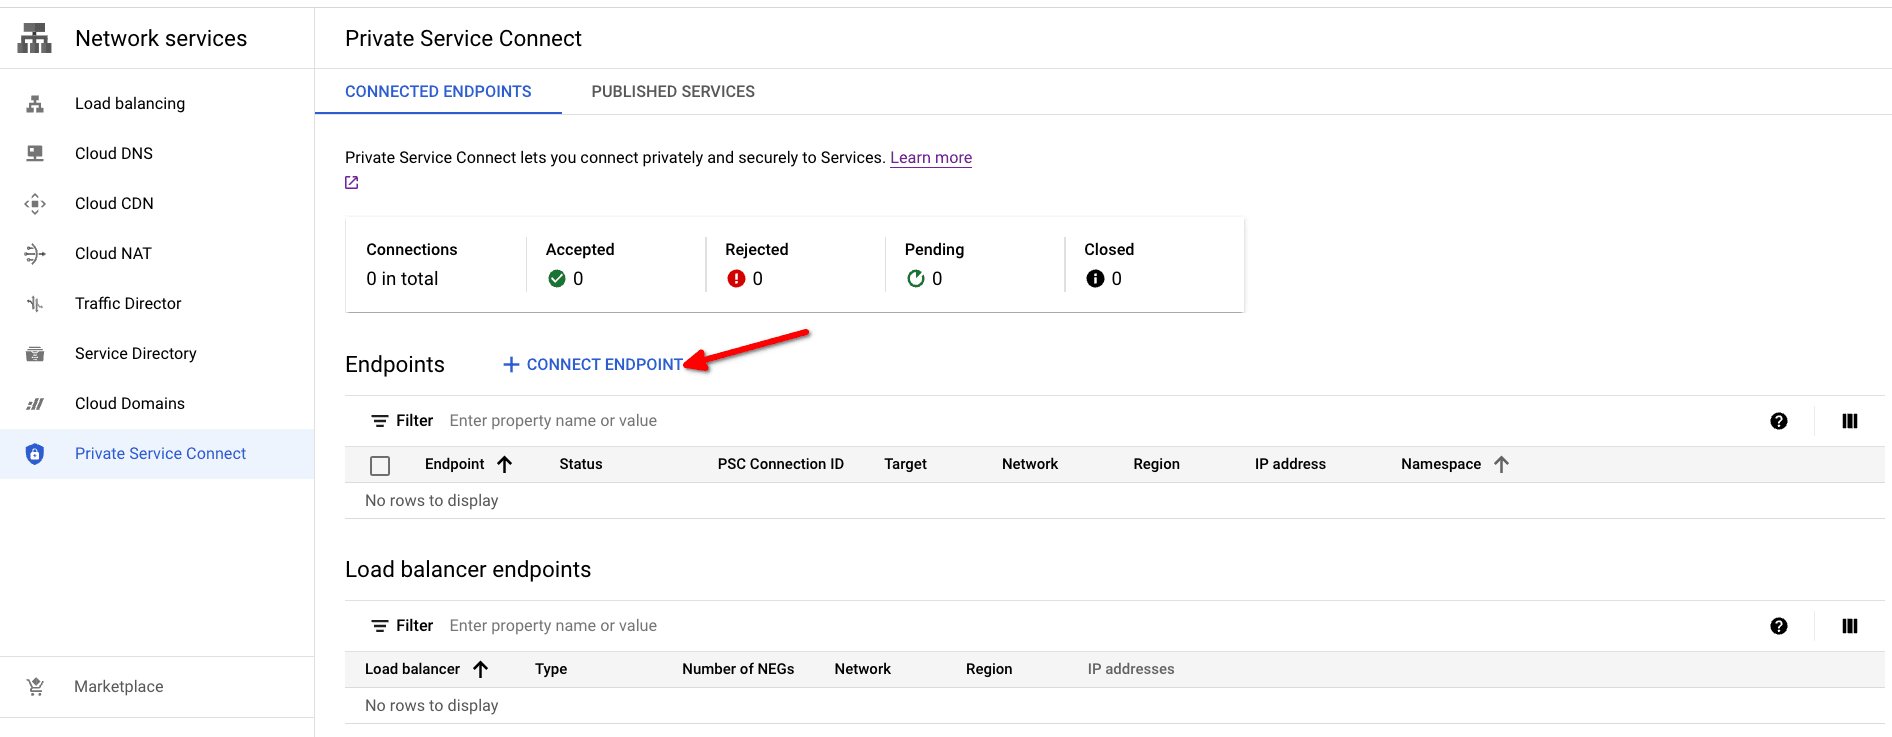
В консоли Google Cloud перейдите в Network services -> Private Service Connect.
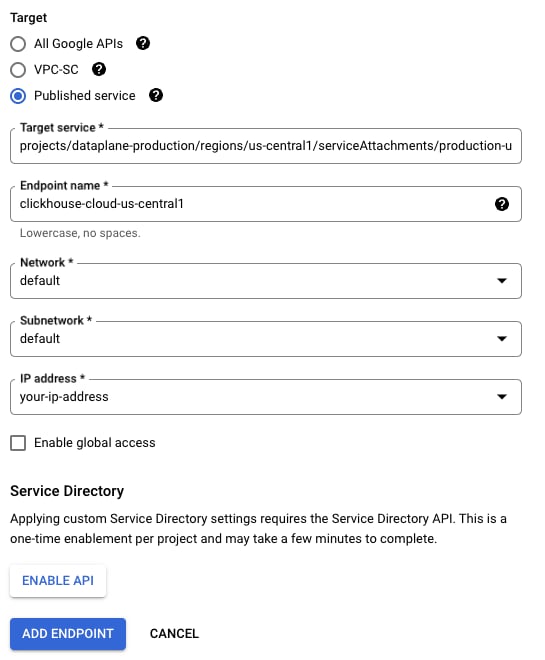
- Target: используйте Published service
- Target service: используйте
endpointServiceIdAPI илиService nameconsole из шага Получение подключения сервиса GCP для Private Service Connect. - Endpoint name: укажите имя PSC в поле Endpoint name.
- Network/Subnetwork/IP address: выберите сеть, которую хотите использовать для подключения. Для конечной точки Private Service Connect потребуется создать IP-адрес или использовать существующий. В нашем примере мы заранее создали адрес с именем your-ip-address и назначили ему IP-адрес
10.128.0.2. - Чтобы конечная точка была доступна из любого региона, можно установить флажок Enable global access.

используйте
endpointServiceIdAPI или Service nameконсоль из шага Получение подключения сервиса GCP для Private Service Connect и DNS-имениDNS можно настроить разными способами. Настройте его в соответствии с вашим сценарием использования.
PSC Connection ID в список разрешённых для сервиса через консоль ClickHouse Cloud, он автоматически будет добавлен и в организацию.
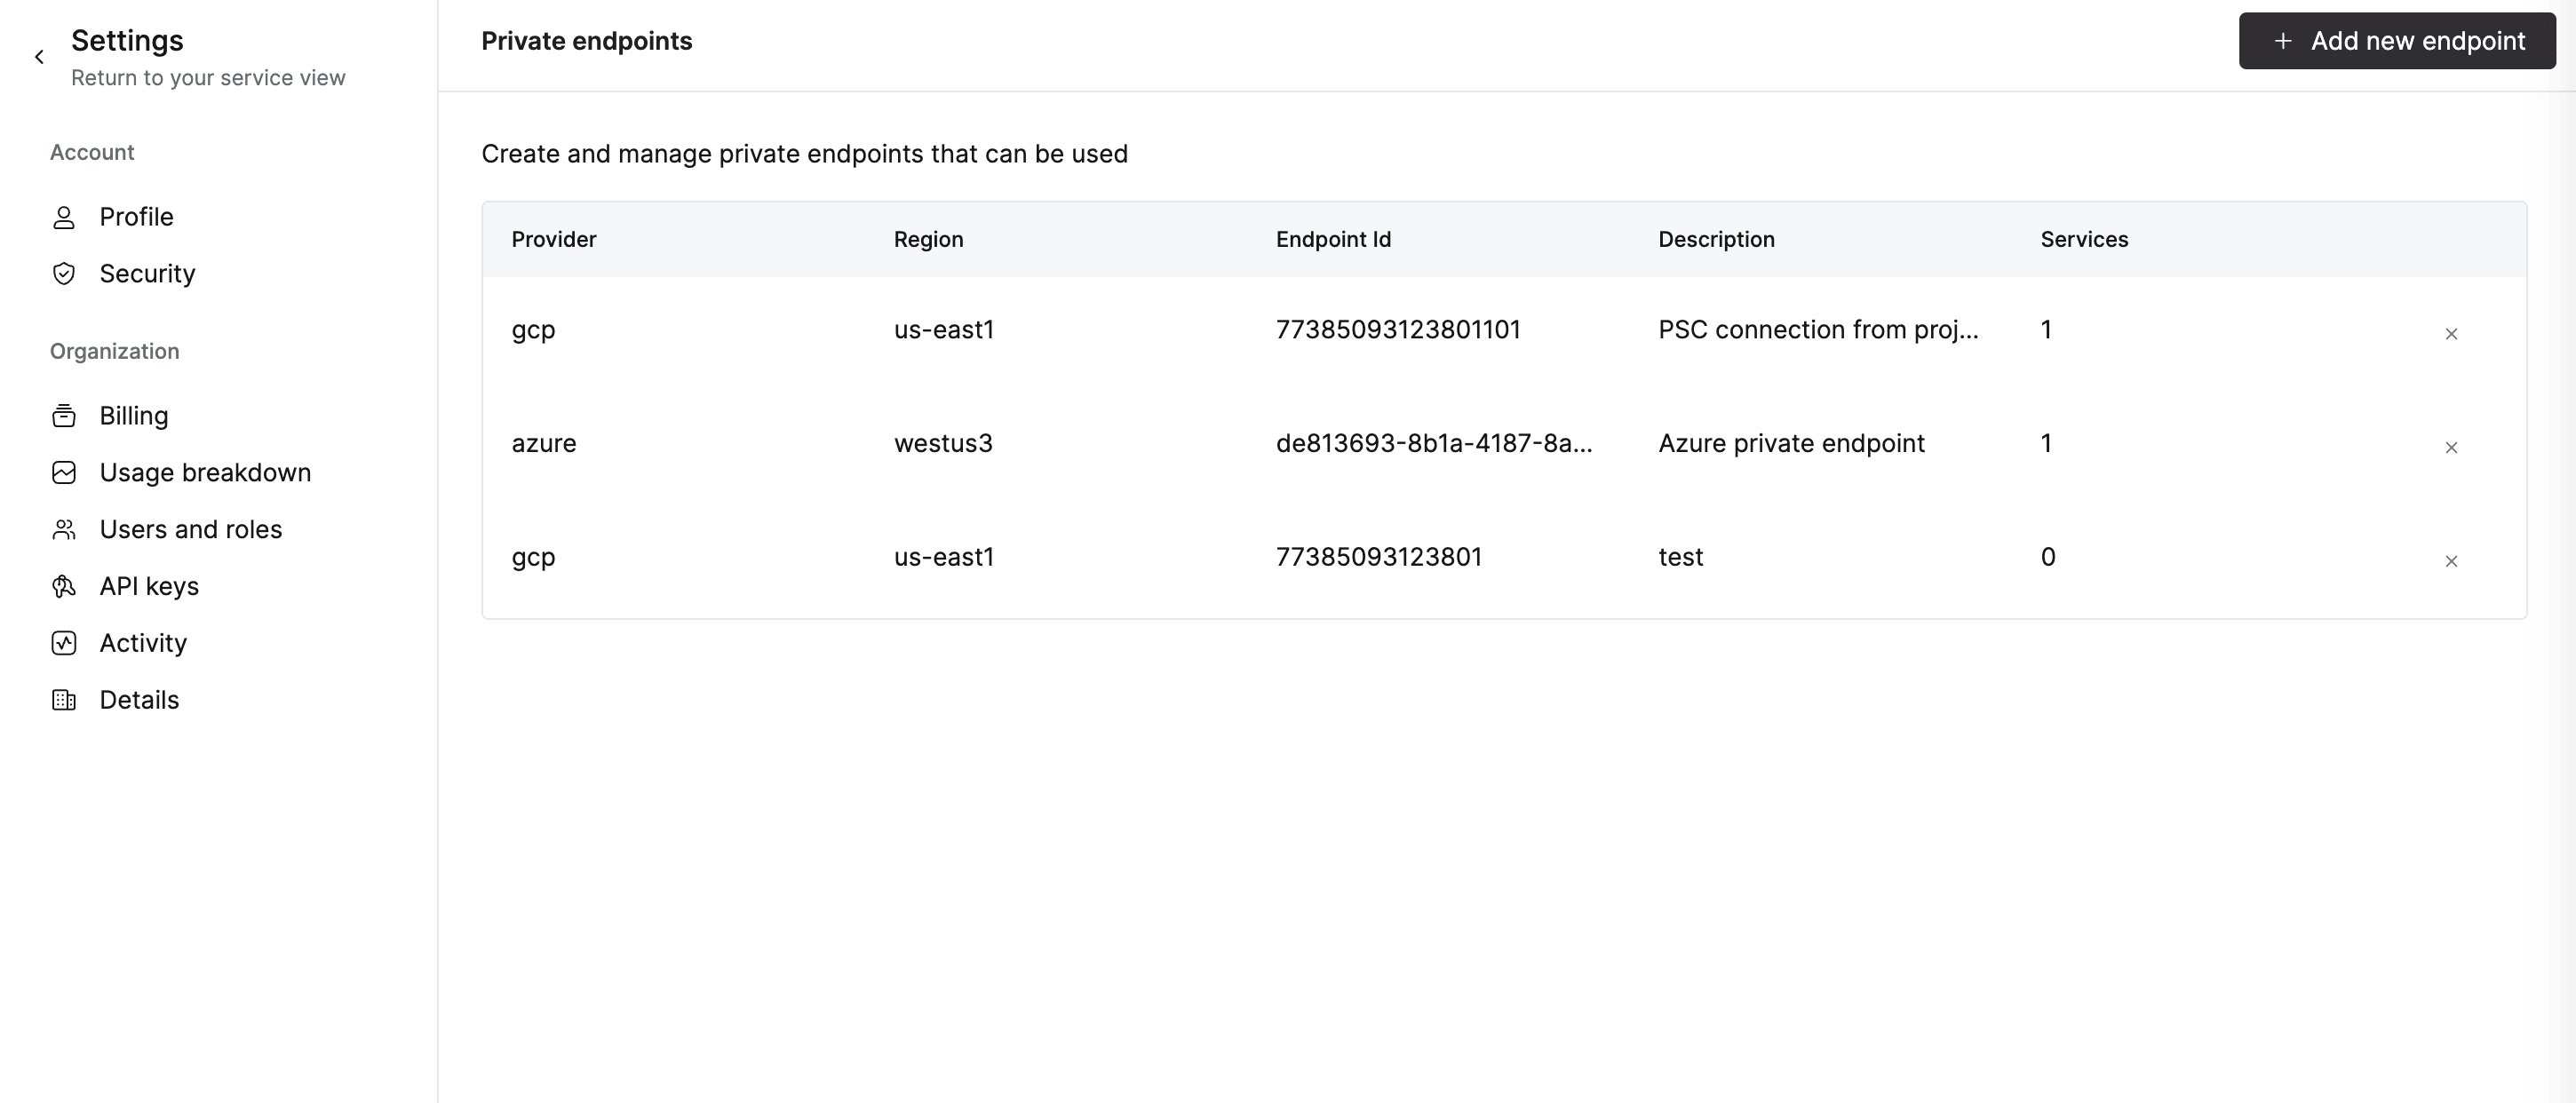
Чтобы удалить конечную точку, откройте Organization details -> Private Endpoints и нажмите кнопку удаления.
ENDPOINT_ID ниже значением Endpoint ID из шага Добавление частного сервисного подключения.
Чтобы добавить конечную точку, выполните:
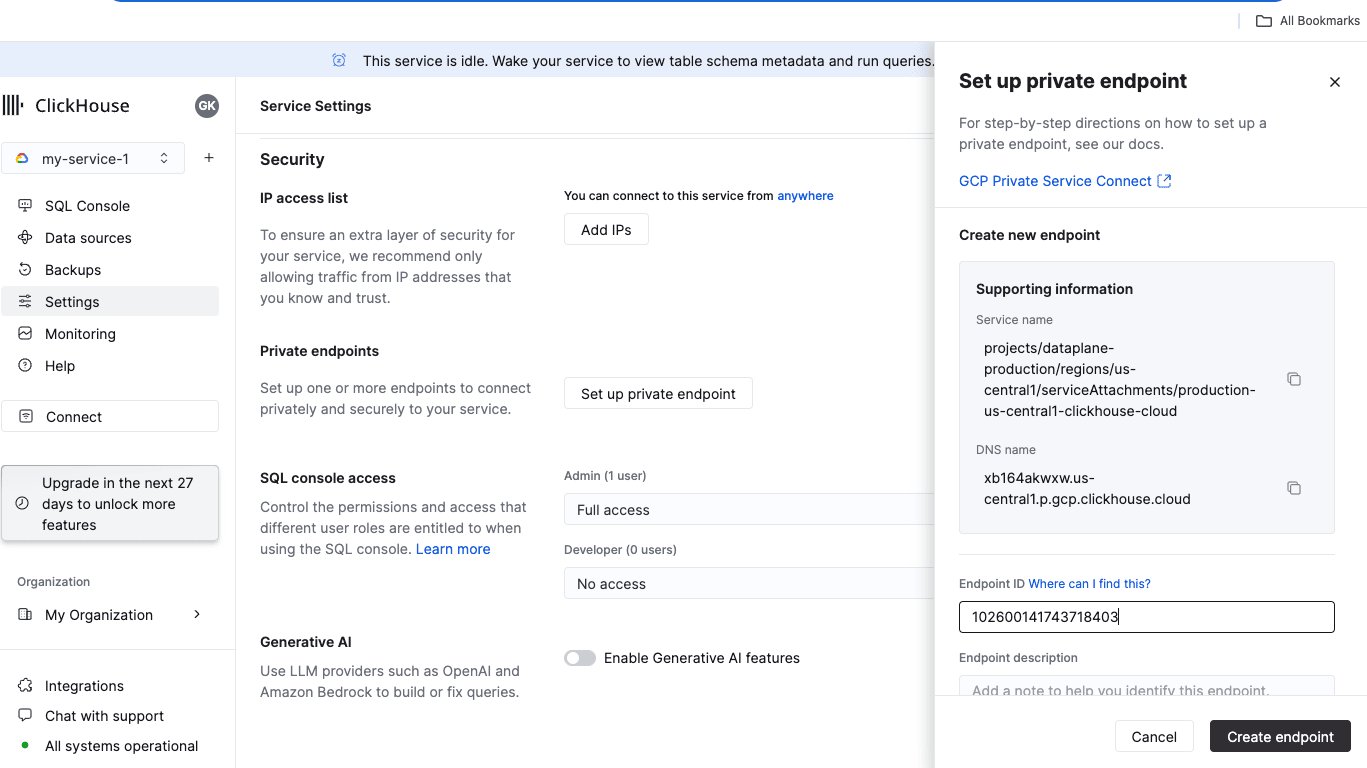
Endpoint ID, полученный на шаге Добавление частного сервисного подключения. Нажмите Создать конечную точку.
Если вы хотите разрешить доступ через существующее подключение Private Service Connect, используйте раскрывающееся меню существующих конечных точек.
privateDnsHostname из шага Получение подключения сервиса GCP и имени DNS для Private Service Connect.
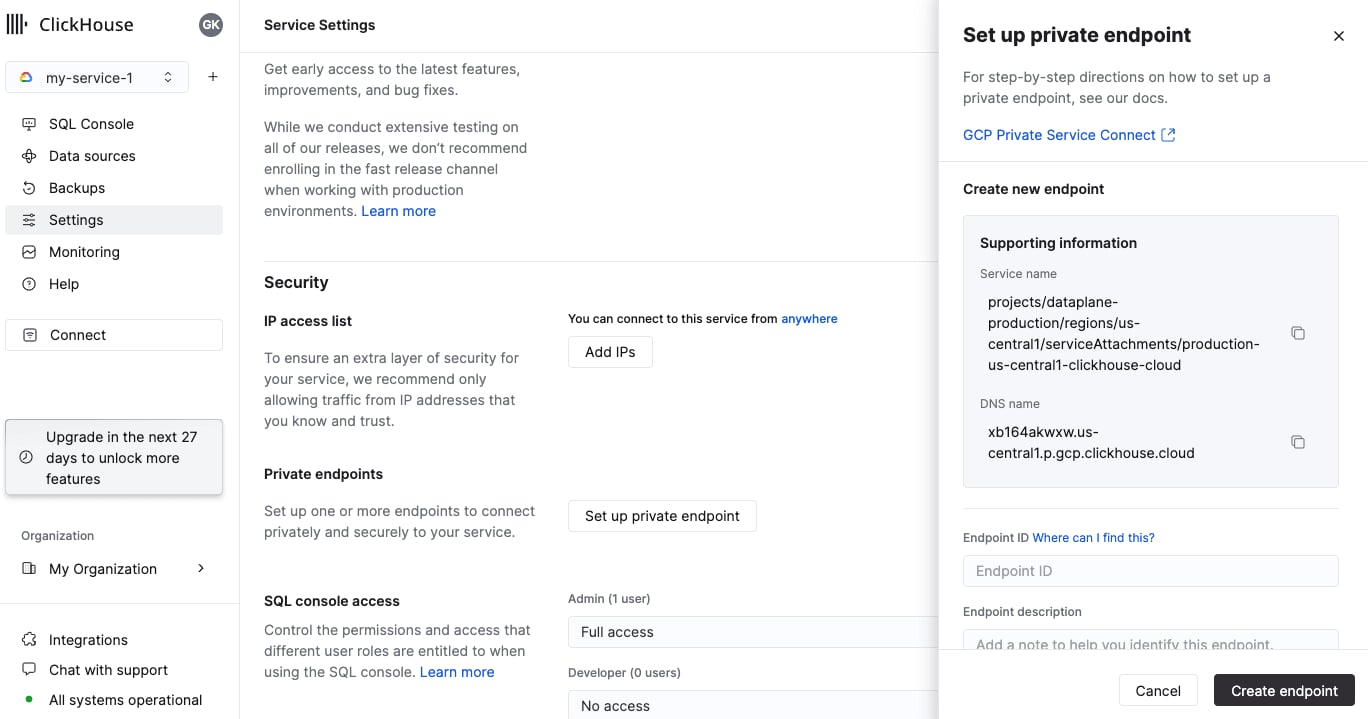
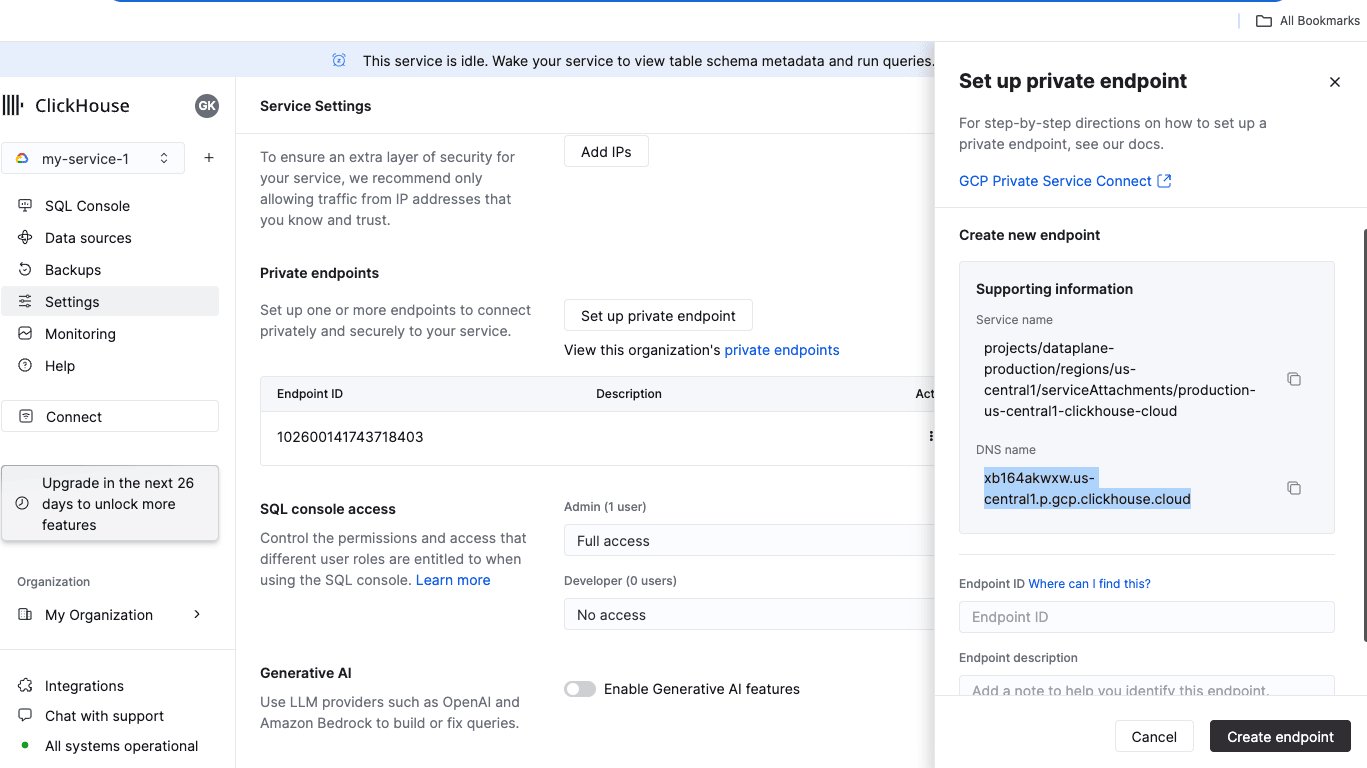
В консоли ClickHouse Cloud перейдите в раздел Настройки. Нажмите кнопку Настроить частную конечную точку. В открывшейся выдвижной панели скопируйте DNS-имя.
xxxxxxx.yy-xxxxN.p.gcp.clickhouse.cloud будет направляться через Private Service Connect. В то же время соединение с xxxxxxx.yy-xxxxN.gcp.clickhouse.cloud будет идти через интернет.
DNS_NAME — используйте privateDnsHostname из шага Получение подключения сервиса GCP для Private Service Connect и DNS-имени
- Скорее всего, Endpoint ID не был добавлен в список разрешённых для этого сервиса. Вернитесь к шагу Добавить Endpoint ID в список разрешённых для сервисов.
openssl. Убедитесь, что статус конечной точки Private Service Connect — Accepted:
OpenSSL должен успешно подключаться (в выводе должно отображаться CONNECTED). errno=104 — ожидаемое значение.
DNS_NAME — используйте privateDnsHostname из шага Получение подключения сервиса GCP и DNS-имени для Private Service Connect
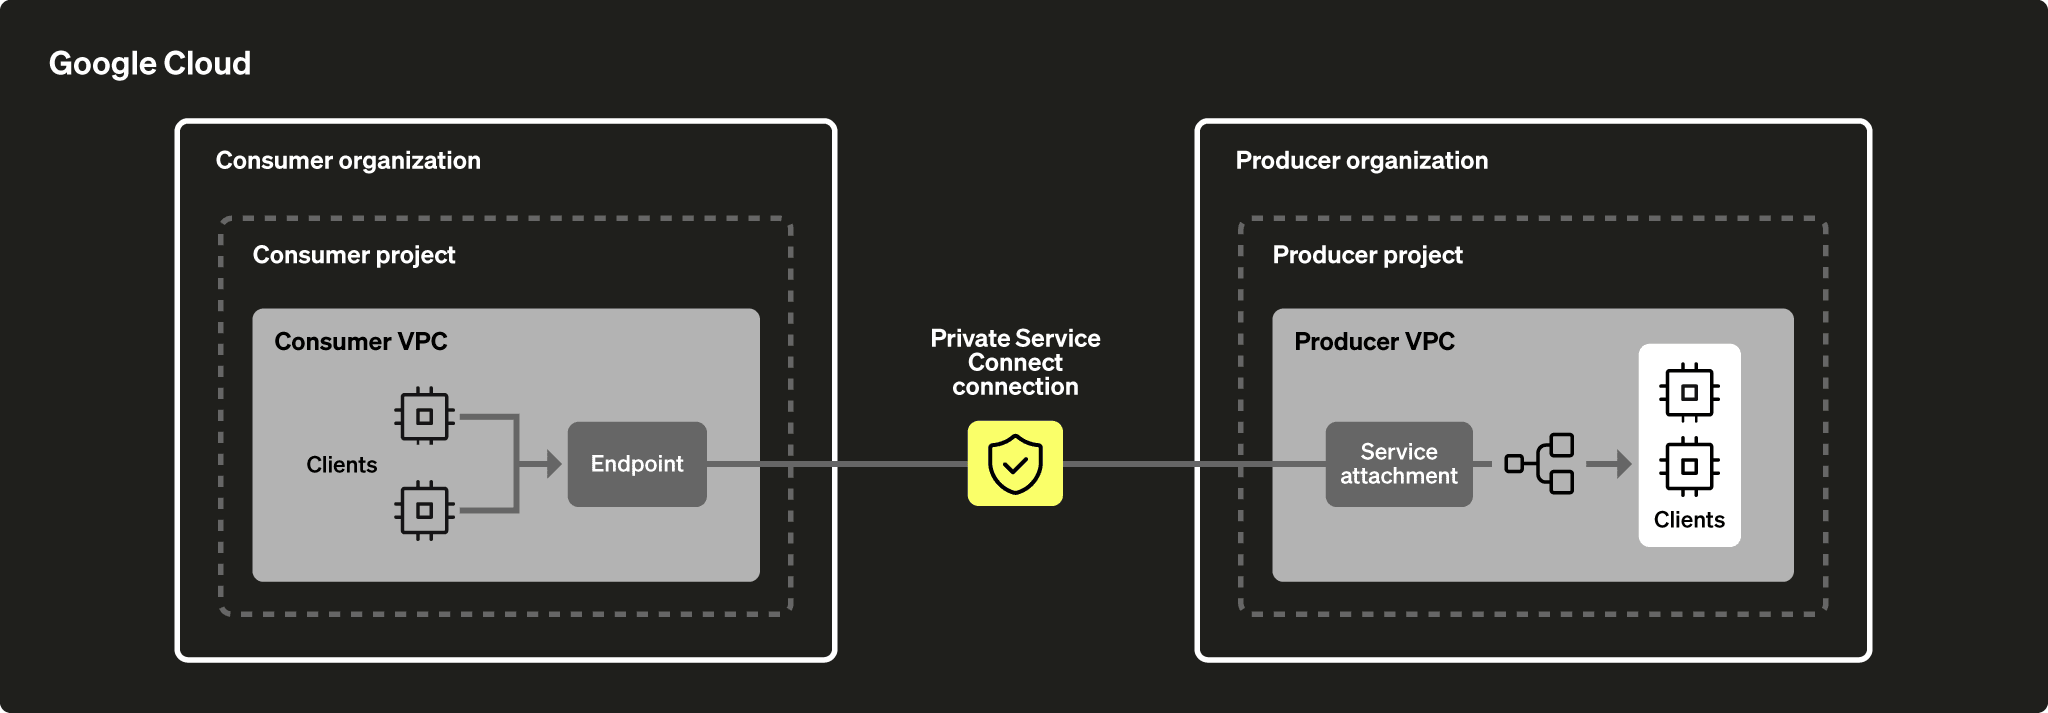
Сервисно-ориентированная архитектура: сервисы-производители публикуются через балансировщики нагрузки, которые предоставляют сети VPC-потребителя один IP-адрес. Трафик потребителя, обращающийся к сервисам производителя, является однонаправленным и может получать доступ только к IP-адресу сервиса, а не ко всей VPC-сети, связанной через пиринг.Чтобы подключить табличные функции MySQL или PostgreSQL в ClickHouse Cloud к базе данных, размещённой в вашей GCP VPC, настройте правила firewall в вашей GCP VPC так, чтобы разрешить подключения из ClickHouse Cloud. См. IP-адреса egress по умолчанию для регионов ClickHouse Cloud, а также доступные статические IP-адреса. Более подробную информацию см. здесь: cloud.google.com/vpc/docs/configure-private-service-connect-services.