Только в Управляемом ClickStackRBAC доступен только в развертываниях Управляемого ClickStack.
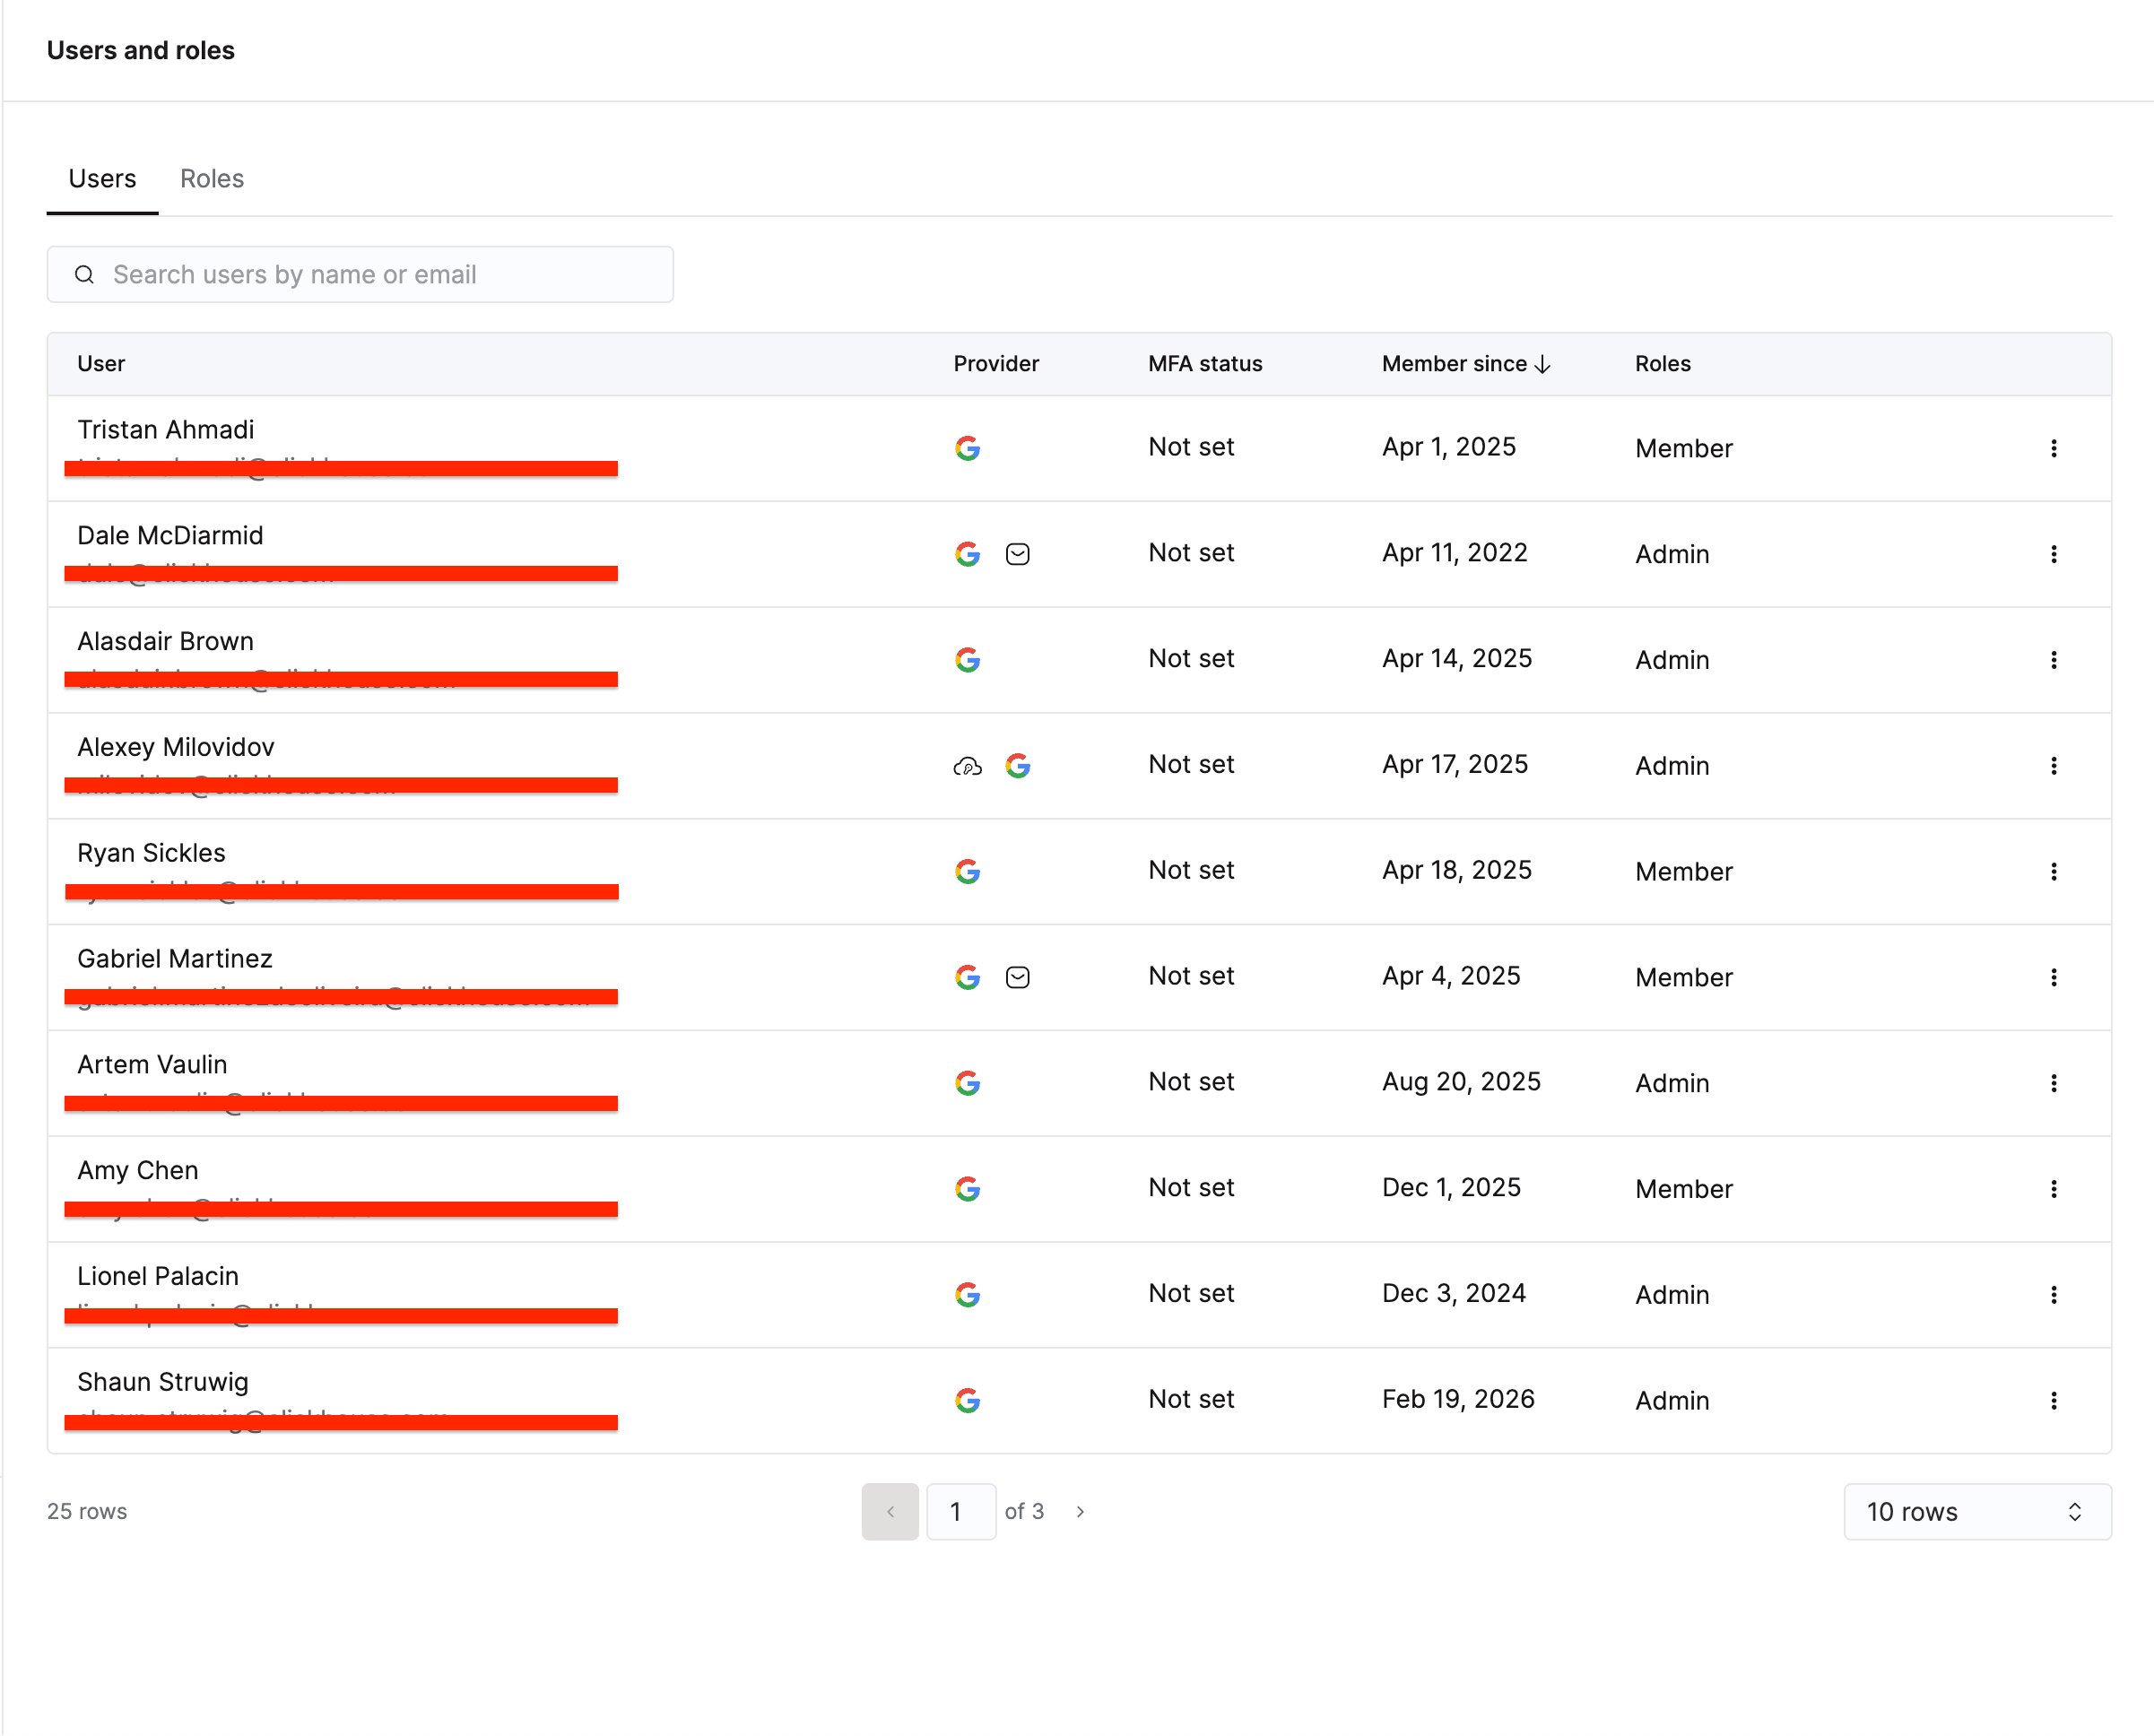
- Быть приглашён в вашу организацию ClickHouse Cloud. Администратор организации приглашает пользователей из консоли Cloud. Подробнее см. в разделе Manage cloud users.
- Иметь доступ к SQL Console в сервисе. Перейдите в Settings → SQL Console Access вашего сервиса и задайте подходящий уровень разрешений:
После того как пользователь получит доступ к Cloud, он появится на странице ClickStack Team Settings, где вы сможете назначить ему роль ClickStack.
- Cloud Users and roles
- ClickStack Team Settings
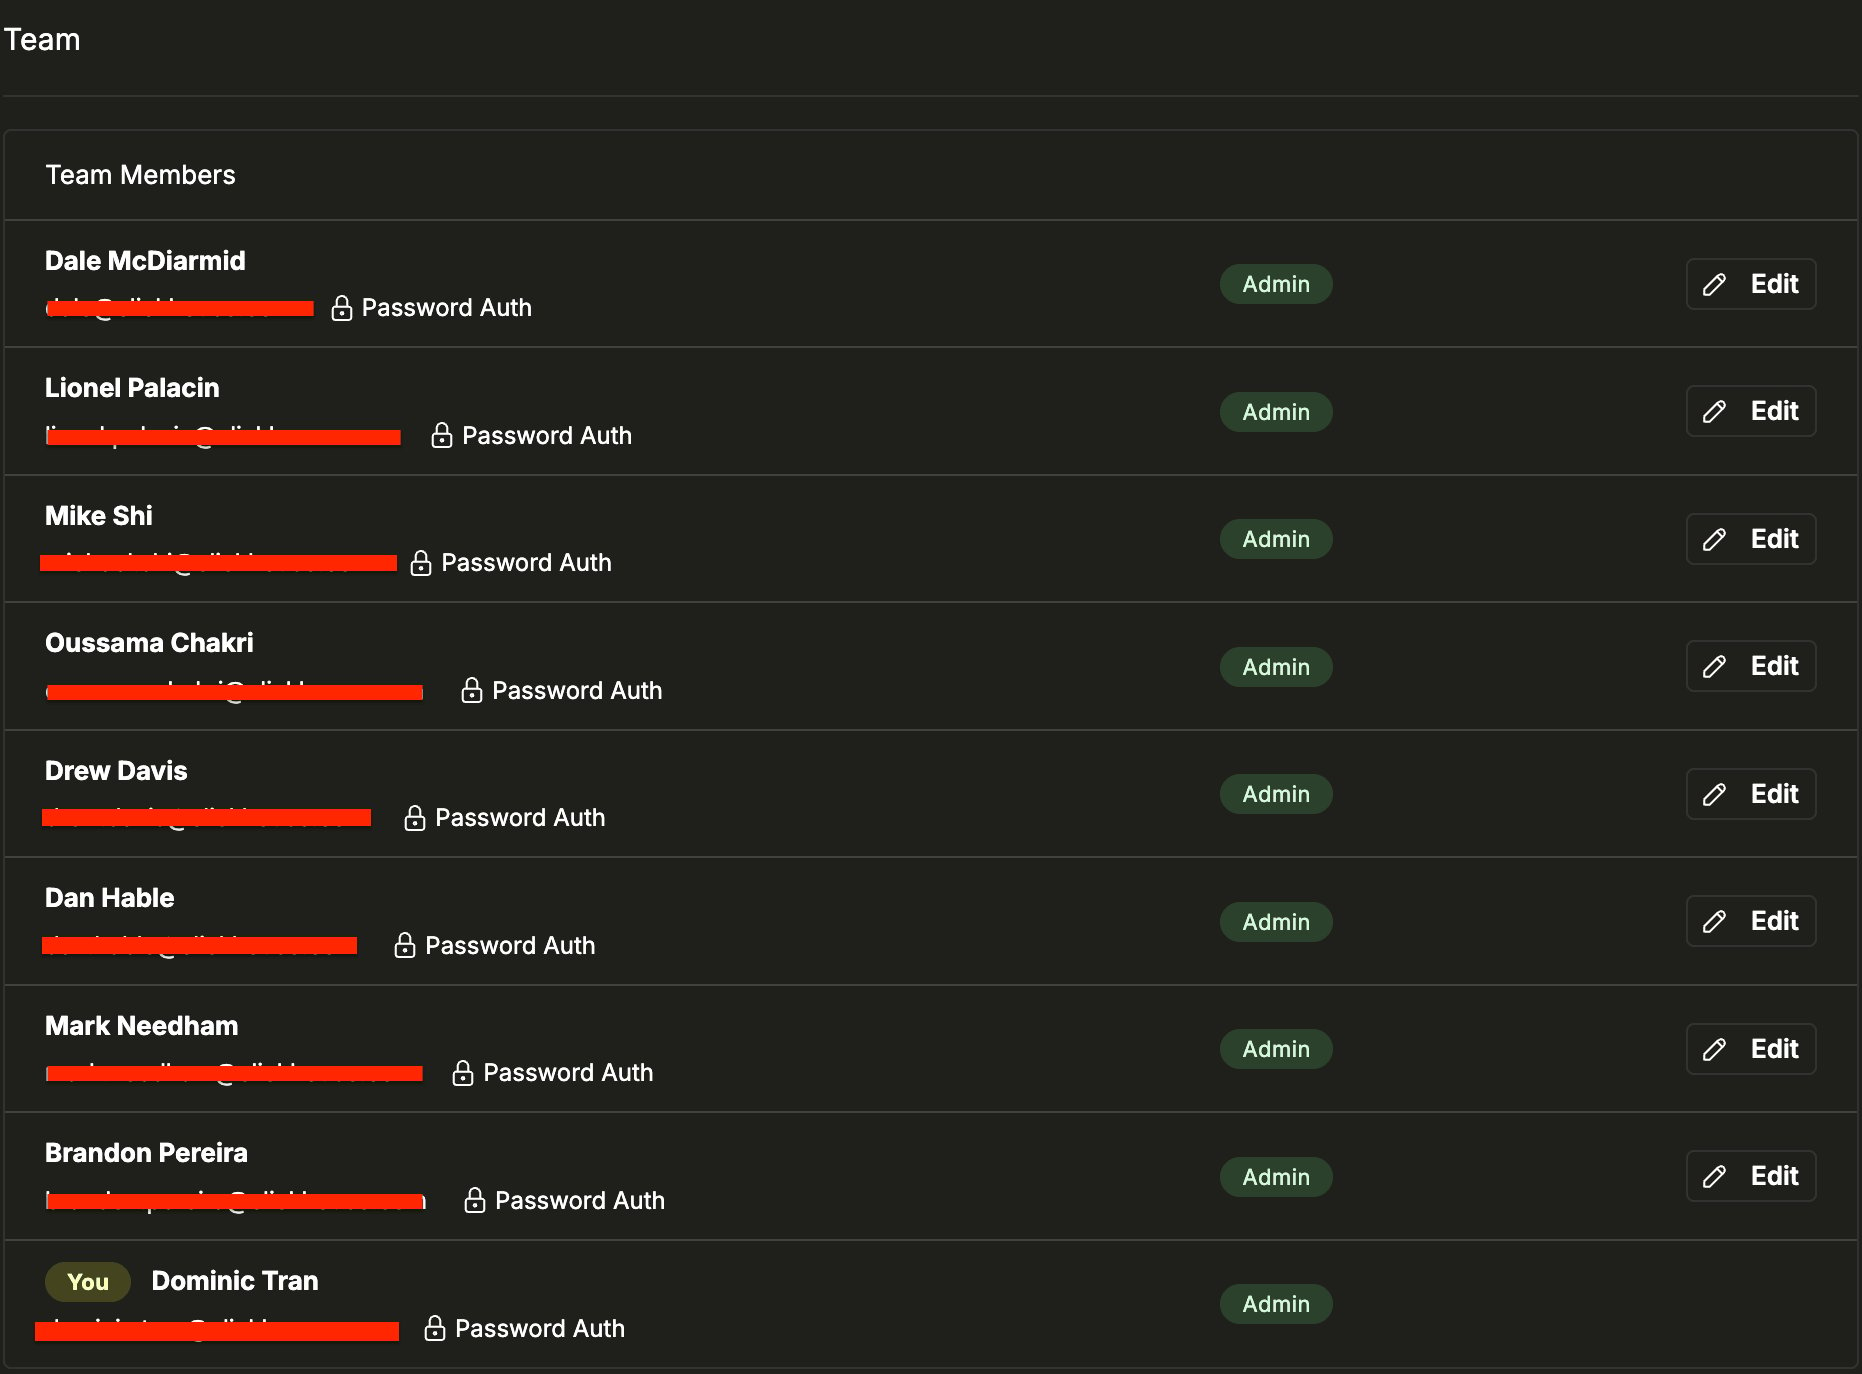
На странице Team Settings показаны все участники команды и их текущие роли. Чтобы изменить роль, нажмите Edit рядом с именем пользователя и выберите новую роль. У каждого пользователя может быть только одна роль.
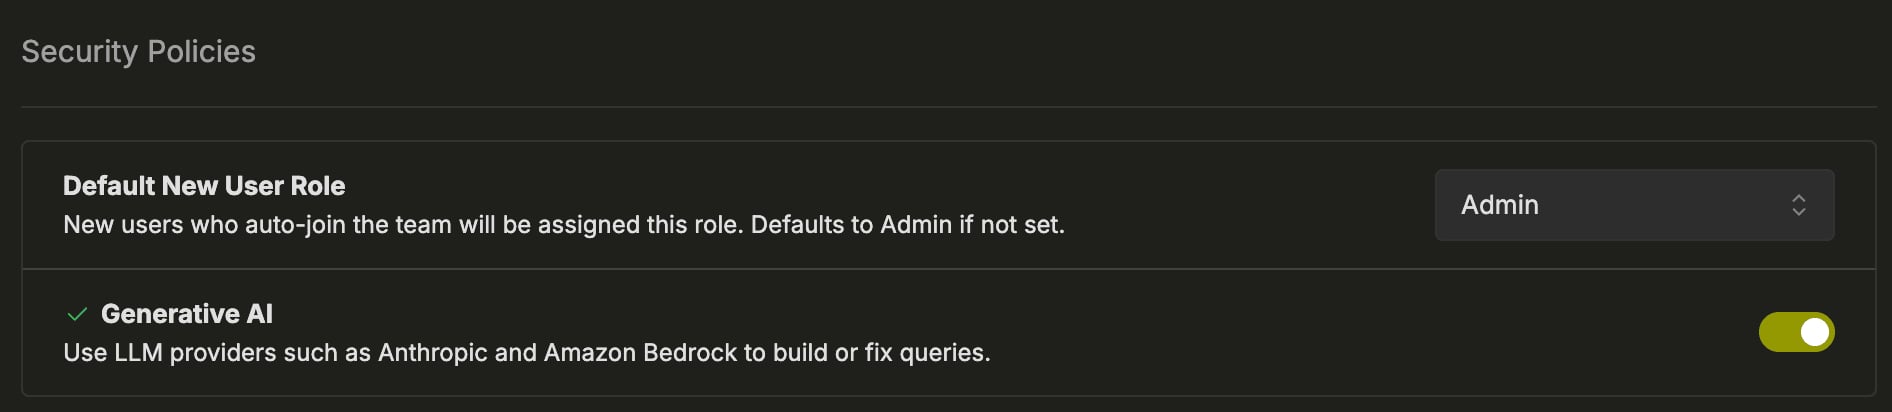
Вы можете задать роль по умолчанию для новых пользователей в разделе Политики безопасности. Пользователям, которые автоматически добавляются в команду, эта роль назначается автоматически.
1
Перейдите в Team Settings
Откройте Team Settings и прокрутите страницу до раздела RBAC Roles.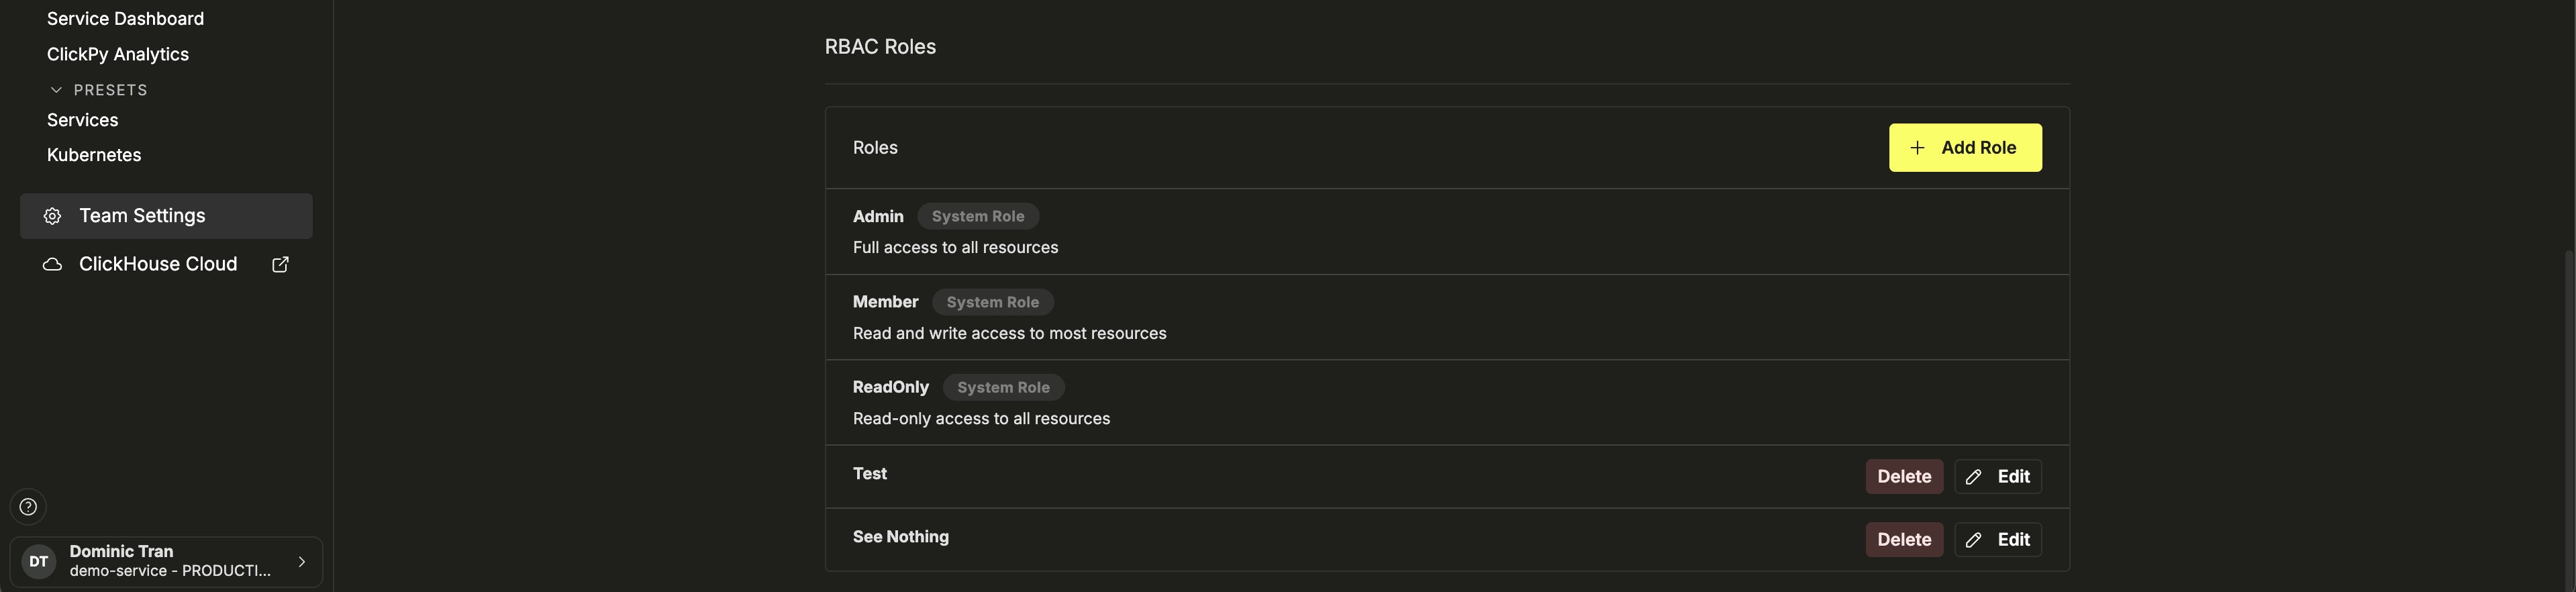
2
Добавьте новую роль
Нажмите + Add Role. Введите Role Name и при необходимости добавьте Description.
3
Настройте разрешения и сохраните
Задайте разрешения для роли, затем нажмите Create Role.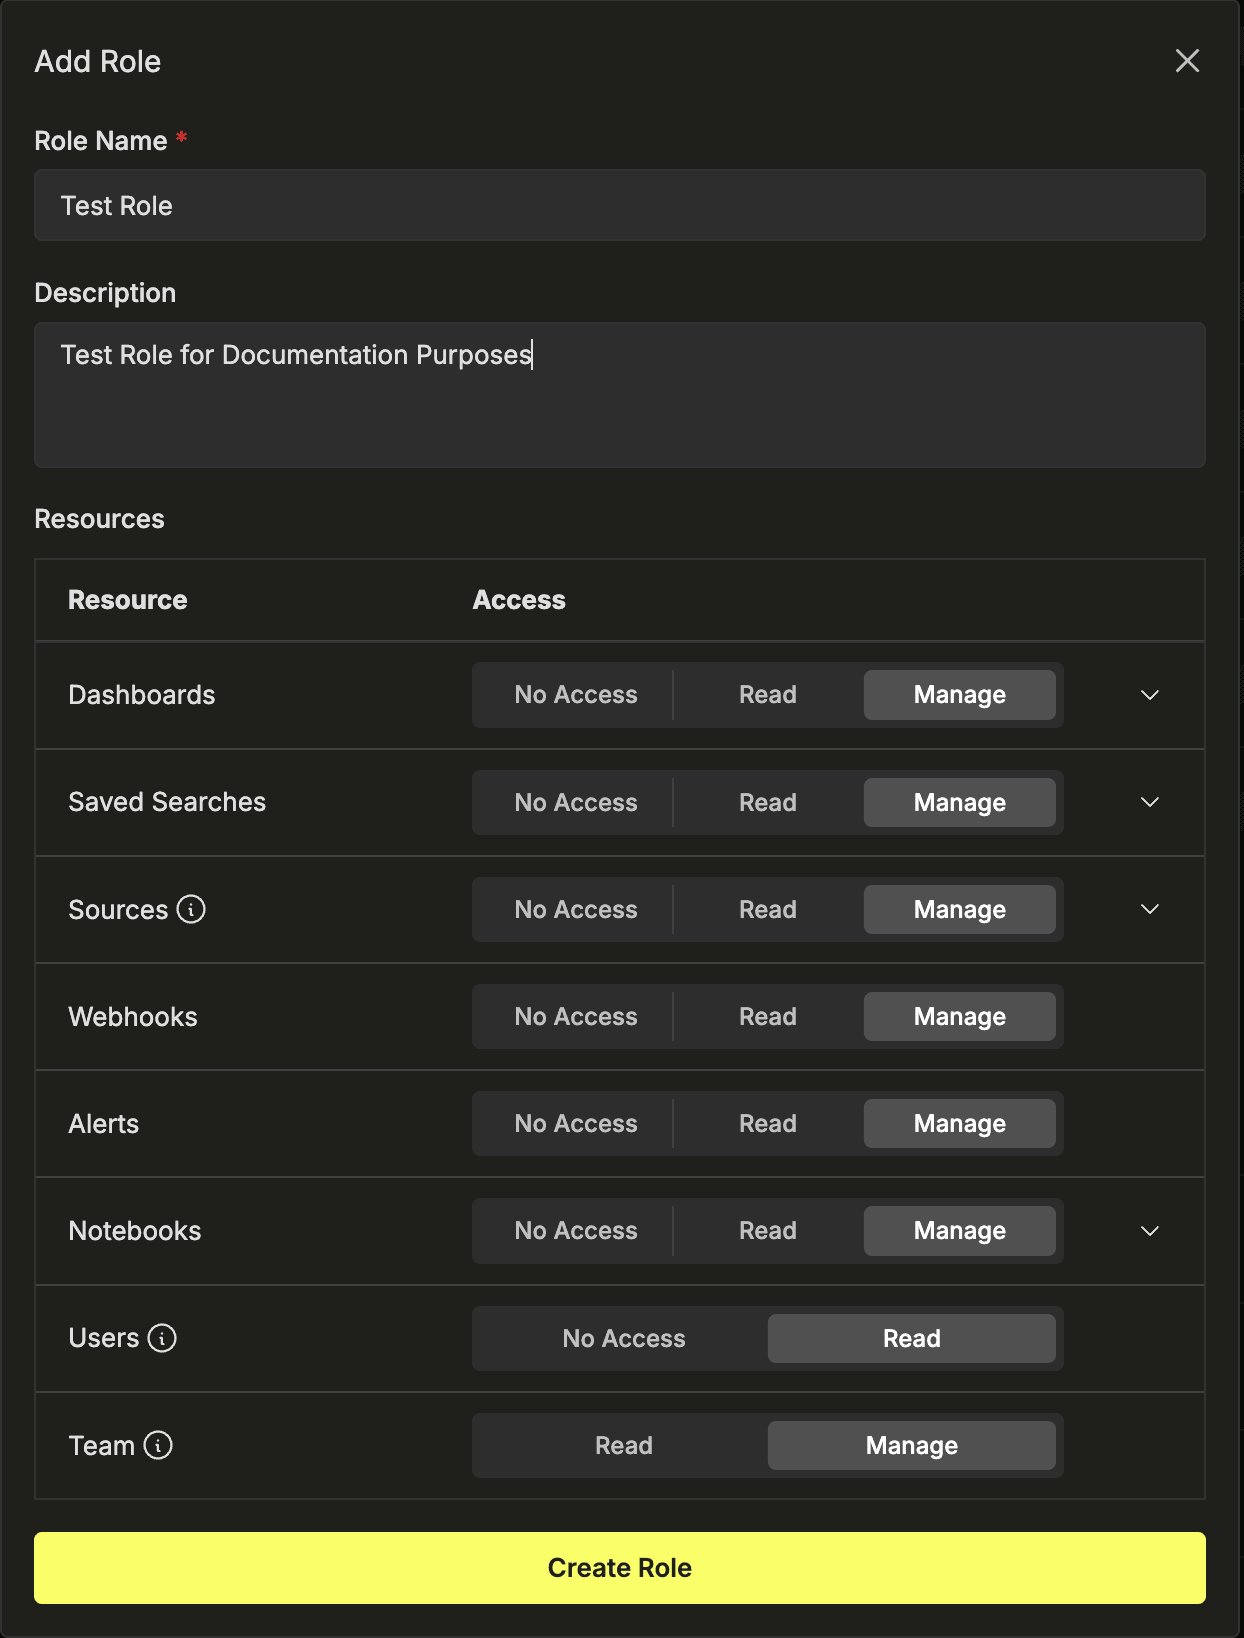
Доступ можно настраивать для следующих типов ресурсов:
- Панели мониторинга — сохранённые панели мониторинга и диаграммы.
- Сохранённые поиски — сохранённые запросы к логам/трейсам/событиям.
- Sources — конфигурации источников для ингестии.
- Alerts — правила оповещений и их настройки уведомлений.
- Webhooks — пункты назначения для исходящих уведомлений (например, Slack, PagerDuty и универсальные HTTP-конечные точки), в которые отправляются alerts. Это не относится к API ClickStack.
- Notebooks — совместные блокноты для расследований.
- Пользователи (Нет доступа · Ограниченный доступ) — определяет, может ли роль просматривать участников команды и их роли. Только пользователи с ролью Admin могут приглашать, удалять или изменять пользователей.
- Команда (Чтение · Управление) — определяет, может ли роль просматривать или изменять настройки уровня команды, такие как политики безопасности и конфигурация RBAC.
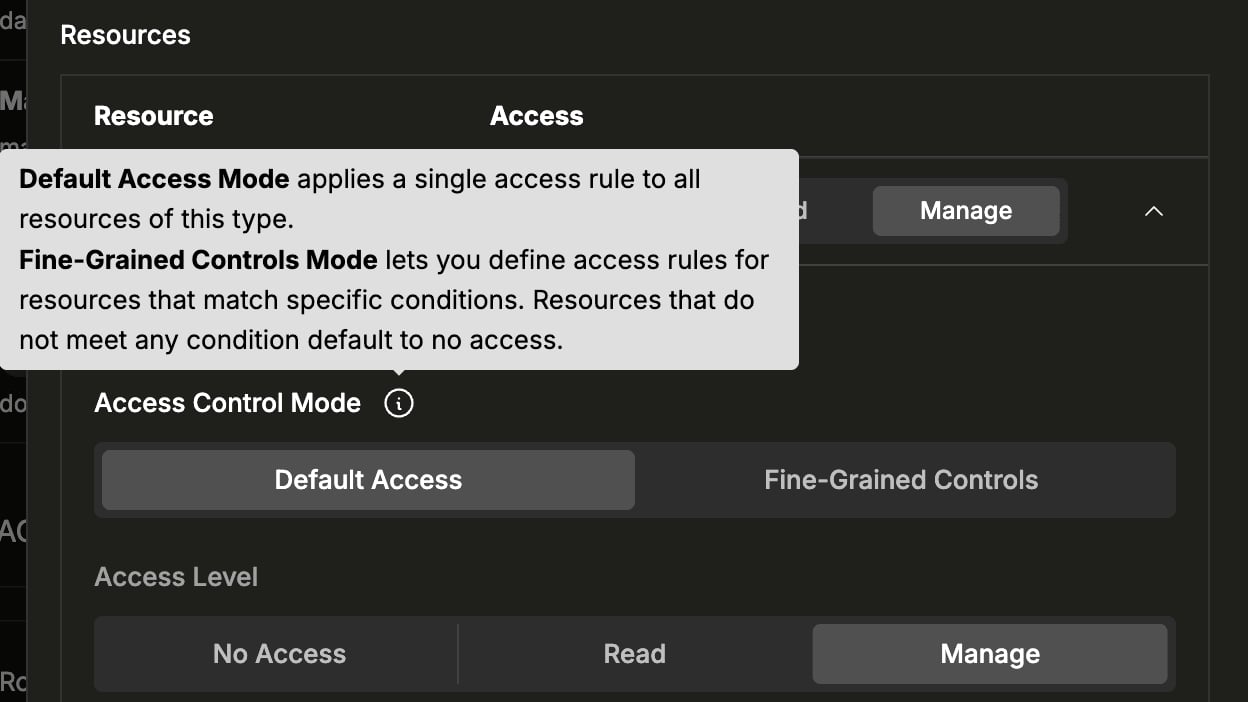
- Доступ по умолчанию — задаёт единый уровень доступа (Нет доступа, Чтение или Управление) для всех ресурсов этого типа.
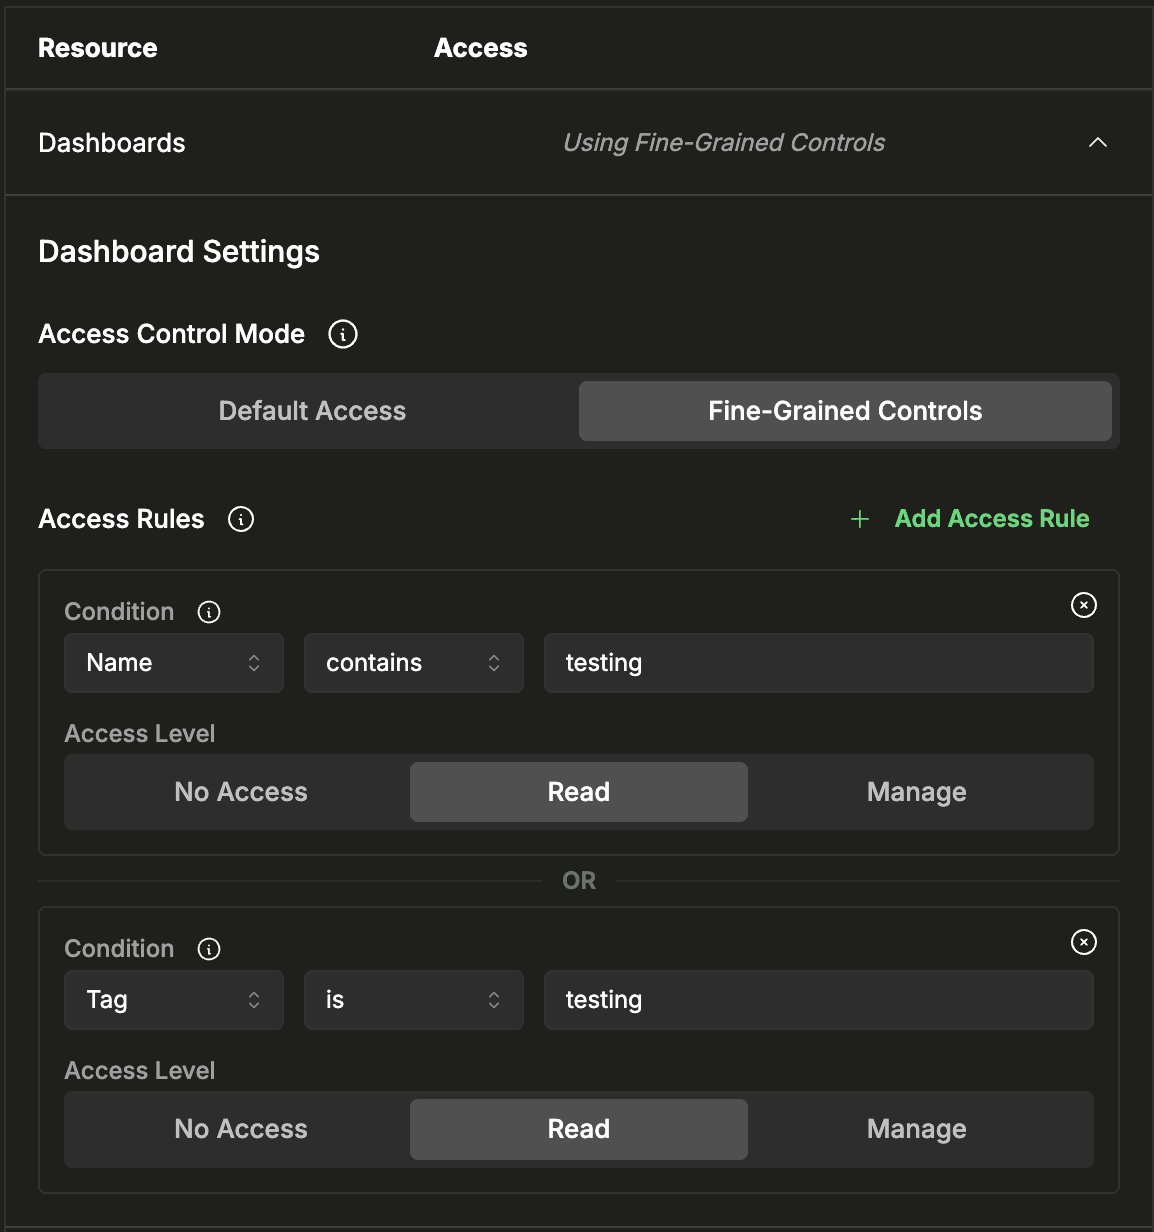
- Точная настройка — позволяет задавать правила доступа, которые по условиям применяются к конкретным ресурсам. Для ресурсов, не подпадающих ни под одно правило, по умолчанию доступ отсутствует.
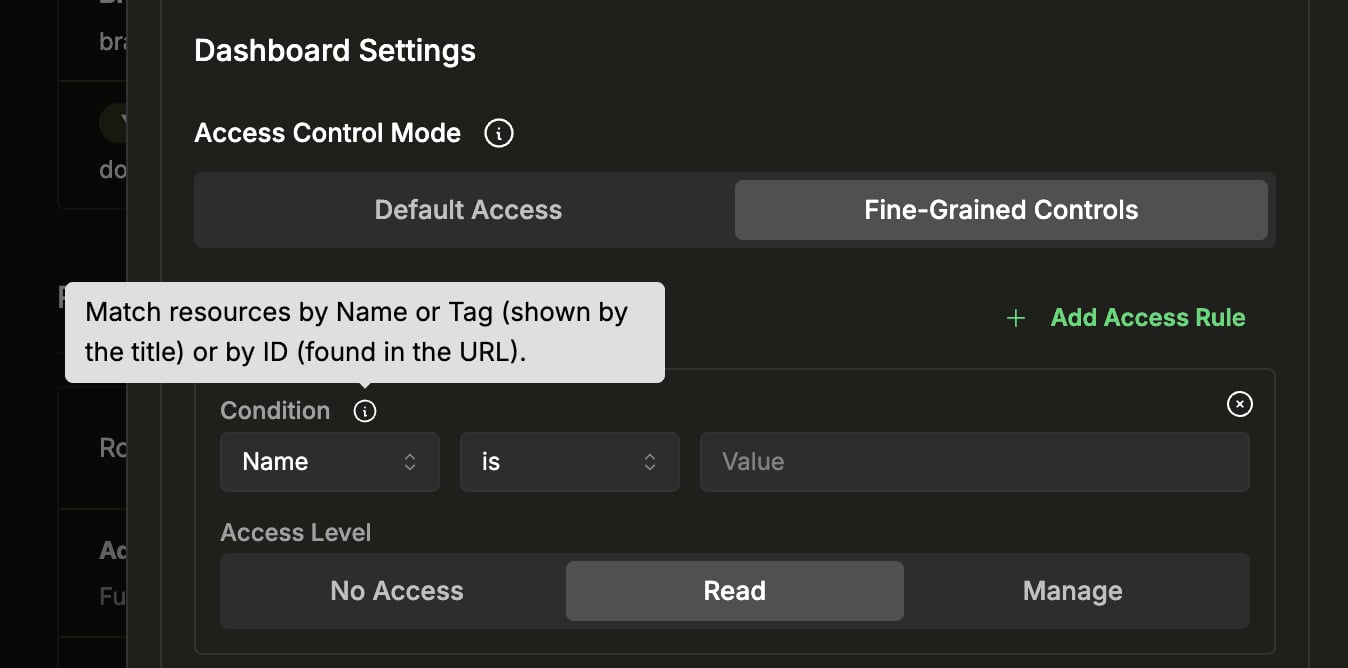
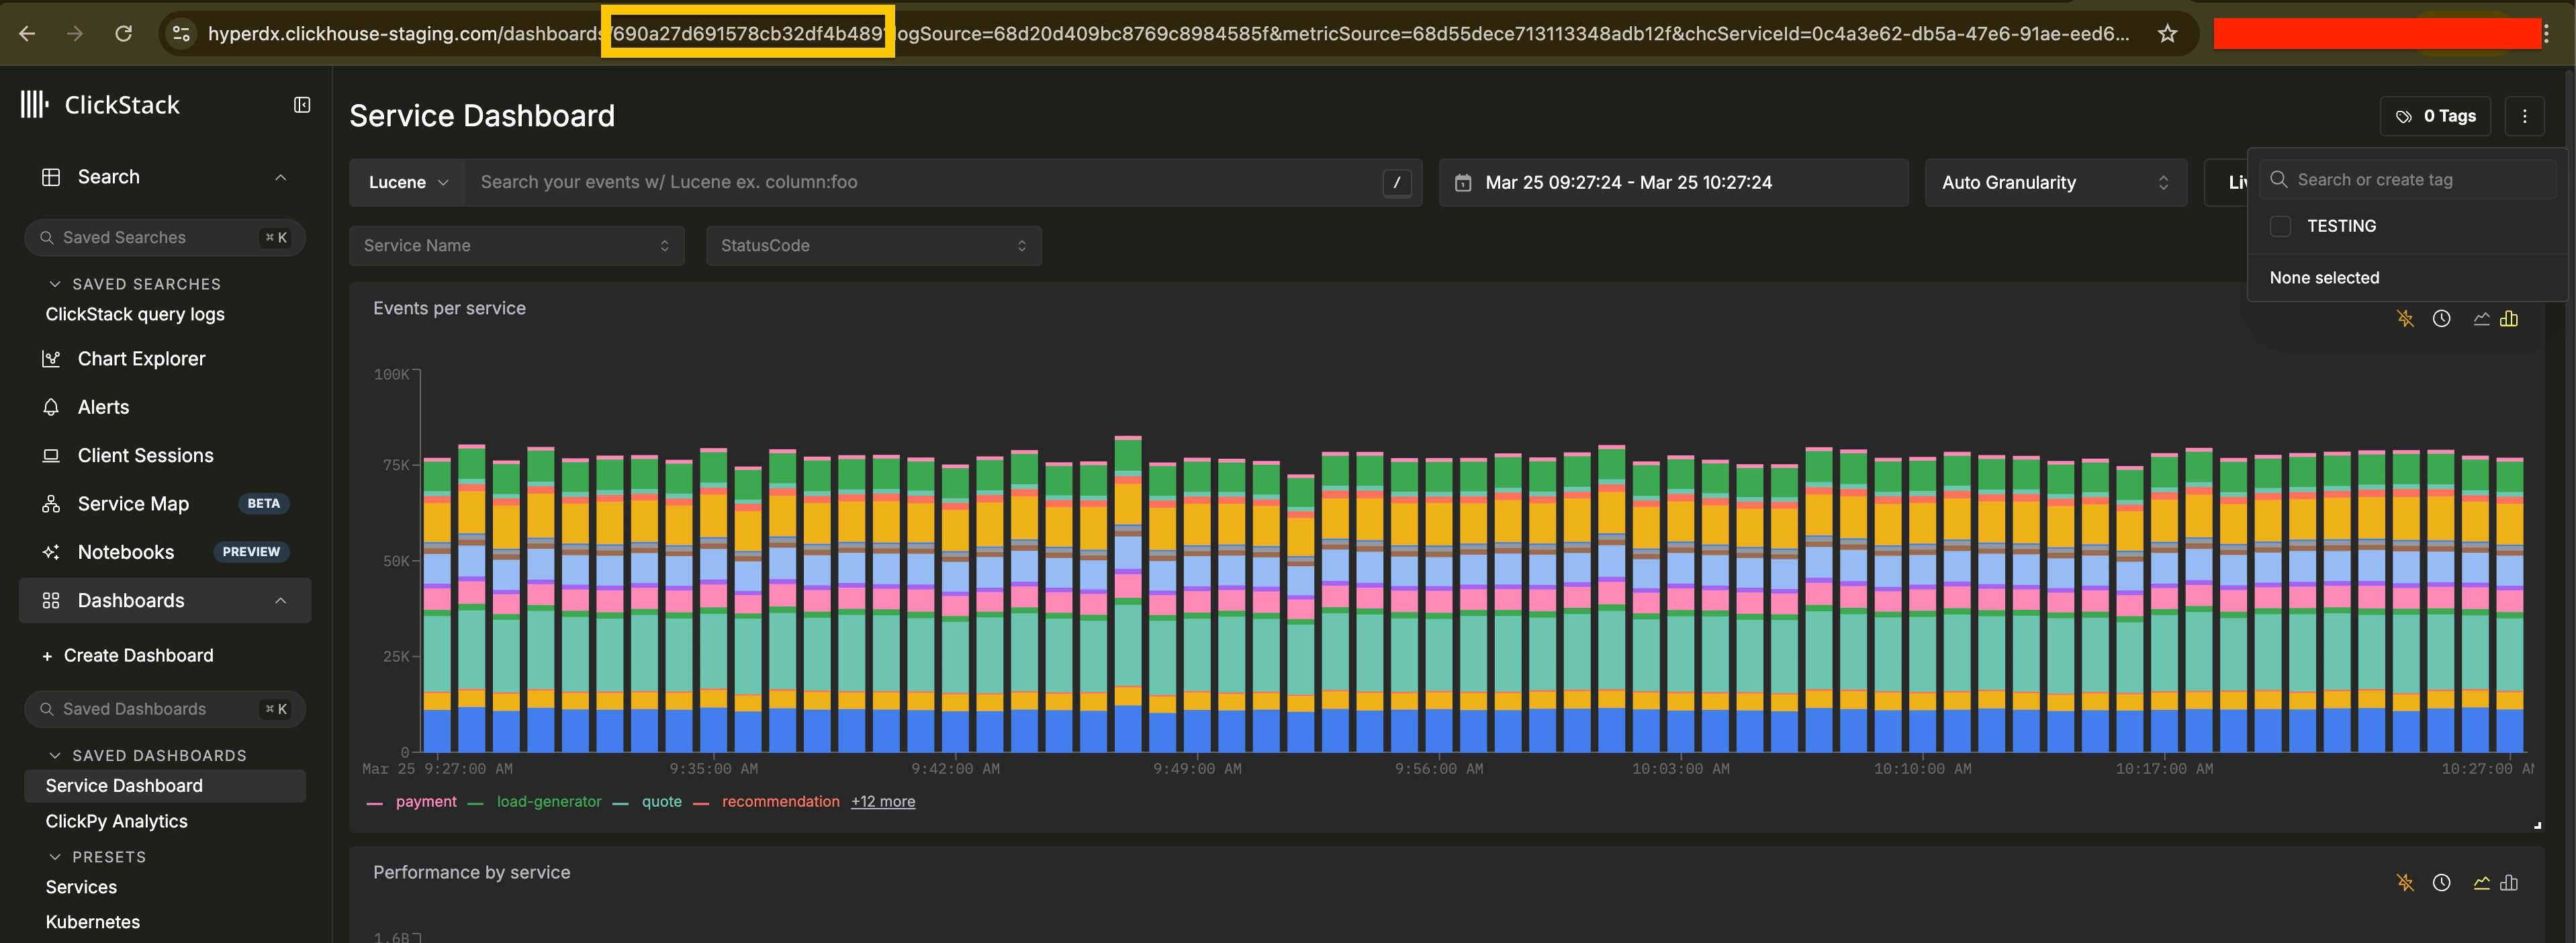
На следующем снимке экрана показаны выделенный в адресной строке ID панели мониторинга и тег “TESTING” на панели тегов (в правом верхнем углу).
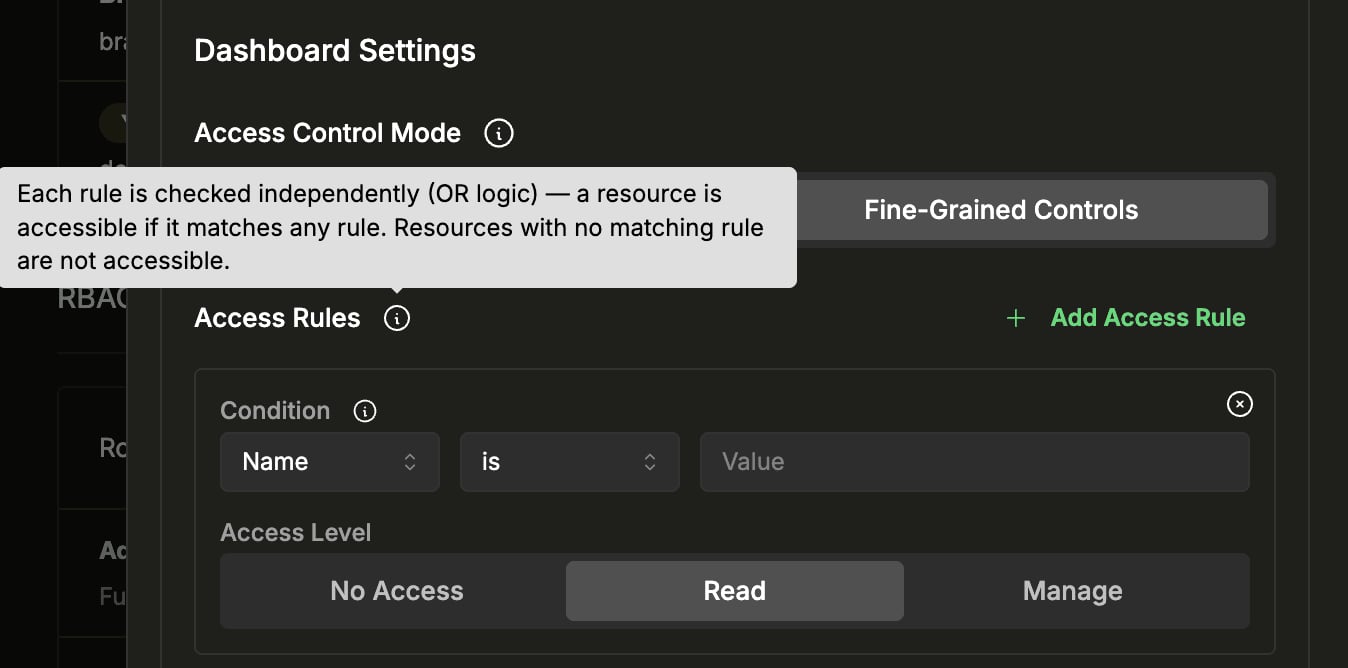
- Name
containstestingс уровнем доступа Read - Tag
istestingс уровнем доступа Read