- ストレージから独立したコンピュートの自動スケーリング
- オブジェクトストレージをベースにした、低コストかつ実質無制限の保持期間
- ウェアハウスによる、読み取りワークロードと書き込みワークロードの個別の分離
- 統合認証
- 自動バックアップ
- セキュリティ機能とコンプライアンス機能
- シームレスなアップグレード
始める前に
ClickHouse Cloud サービスを作成する
インジェスト環境を準備する
- 新しいOpenTelemetry Collectorを起動するには、Dockerをインストールします。Kubernetes では、Helmを使用して collector をデプロイします。
- 既存の collector を使用するには、ゲートウェイロールとして実行し、そのディストリビューションに ClickHouse exporterが含まれていることを確認します。必要な設定は、このガイドで追加します。
Managed ClickStack をセットアップする
インジェストソースとcollectorの構成を選択する
ClickHouse Cloud サービスから ClickStack を起動します。ClickStack のはじめにページで、インジェストを開始を選択します。インジェストソースを選択ページで、OpenTelemetry を選択します。
OpenTelemetry を推奨OpenTelemetry には、ログ、トレース、メトリクス、セッション用のスキーマがあらかじめ設定されています。
- 新しい collector を開始
- 既存の collector を使用
ClickStack は、
default 管理者の認証情報を使用した collector コマンドを生成します。インジェスト用のアクセス権を管理用のアクセス権から分離し、管理者パスワードへの依存を避けるため、専用のインジェスト認証情報を使用することを推奨します。専用のインジェスト認証情報を作成する(推奨)
専用のインジェスト認証情報を作成する(推奨)
ClickHouse Cloud でサービスの SQL コンソールを開き、次を実行します。生成されたコマンドで、
CLICKHOUSE_USER="default" を CLICKHOUSE_USER="clickstack-ingest" に置き換え、CLICKHOUSE_PASSWORD に専用ユーザーのパスワードを設定します。default 管理者認証情報を使用して続行するには、Collector を開始タブからコマンドをコピーします。ClickStack によりサービスエンドポイントが事前入力されます。パスワードのプレースホルダーをサービスのパスワードに置き換えます。パスワードが手元にない場合は、接続詳細を確認またはリセットしてください。コマンドは次の形式です。<host> と <your_password_here> を ClickHouse Cloud サービスの値に置き換えてから、コマンドを実行します。collector はフォアグラウンドで実行されます。この端末は開いたままにし、このガイドの残りのコマンドは別の端末で実行します。このコマンドは認証なしで OTLP ポートを公開するため、ローカルでの評価を目的としています。本番トラフィックを送信する前に、collector を保護してください。
テストデータを送信する
現在のタイムスタンプを含むテストログを送信します。既存のcollectorを使用する場合は、
http://localhost:4318をそのOTLP HTTPエンドポイントに置き換えてください。receiverで認証が必要な場合は、必要なheaderをcurlコマンドに追加してください。リクエストが成功すると、HTTP/1.1 200 OKが返されます。次のステップ
アプリケーションとインフラストラクチャのデータを送信する
アプリケーションをインストルメントする
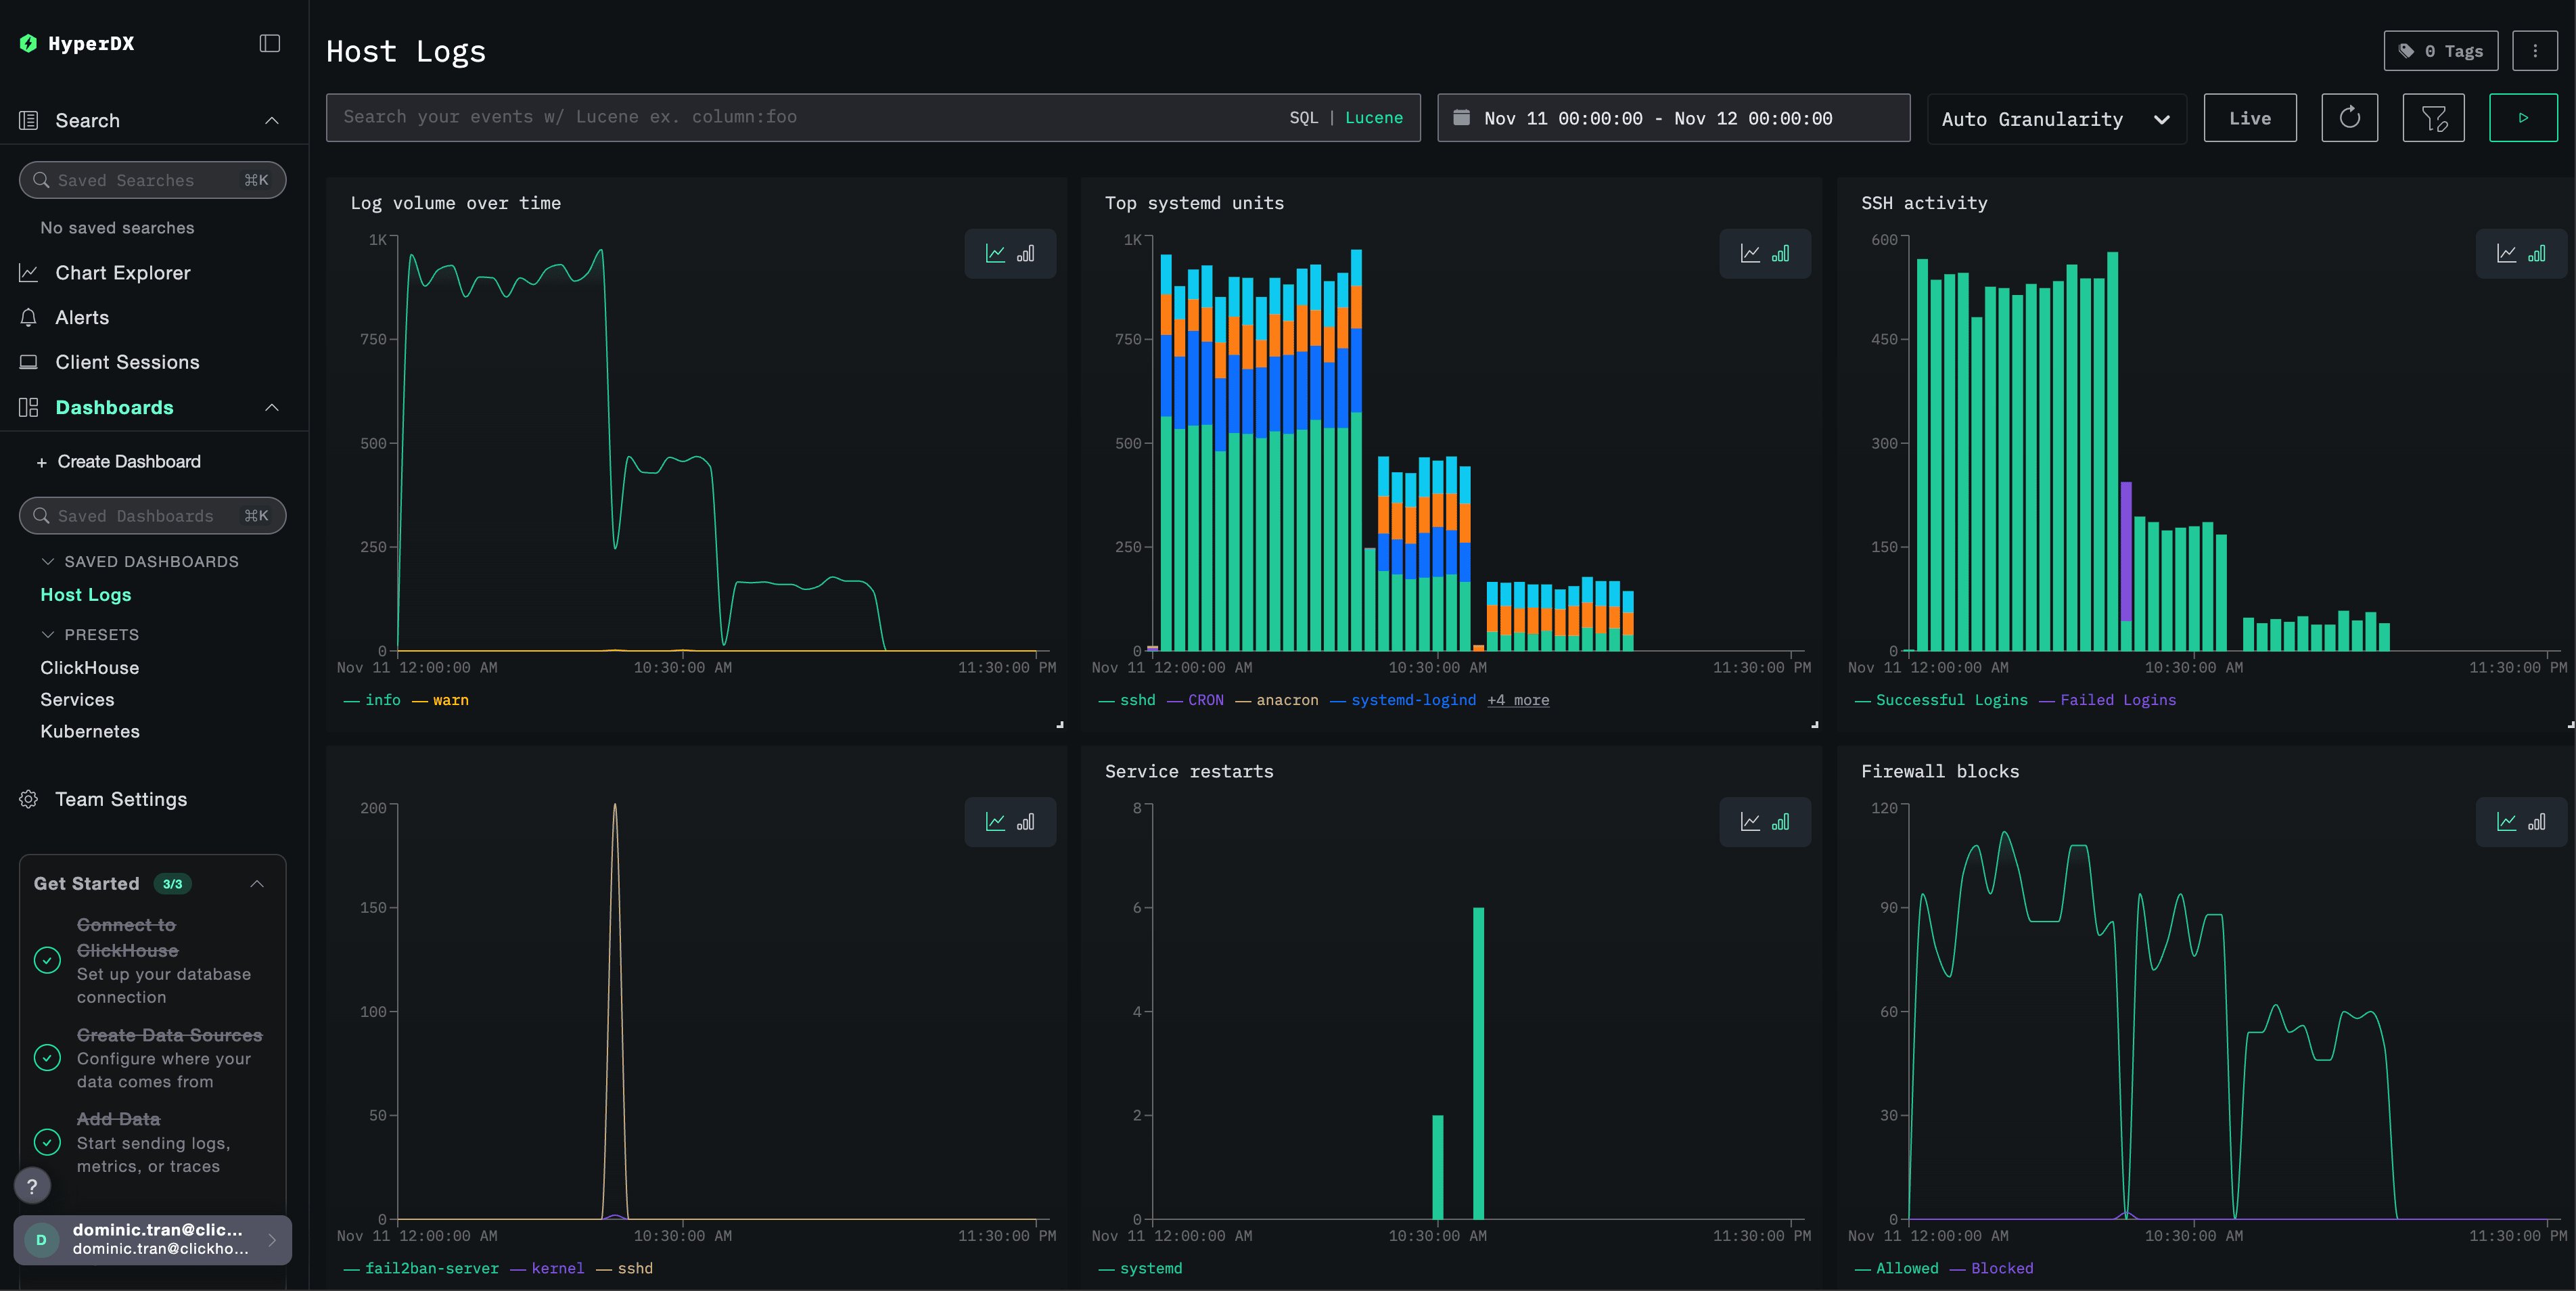
ホストログを収集する
Kubernetes を監視する
その他のインテグレーションを確認する
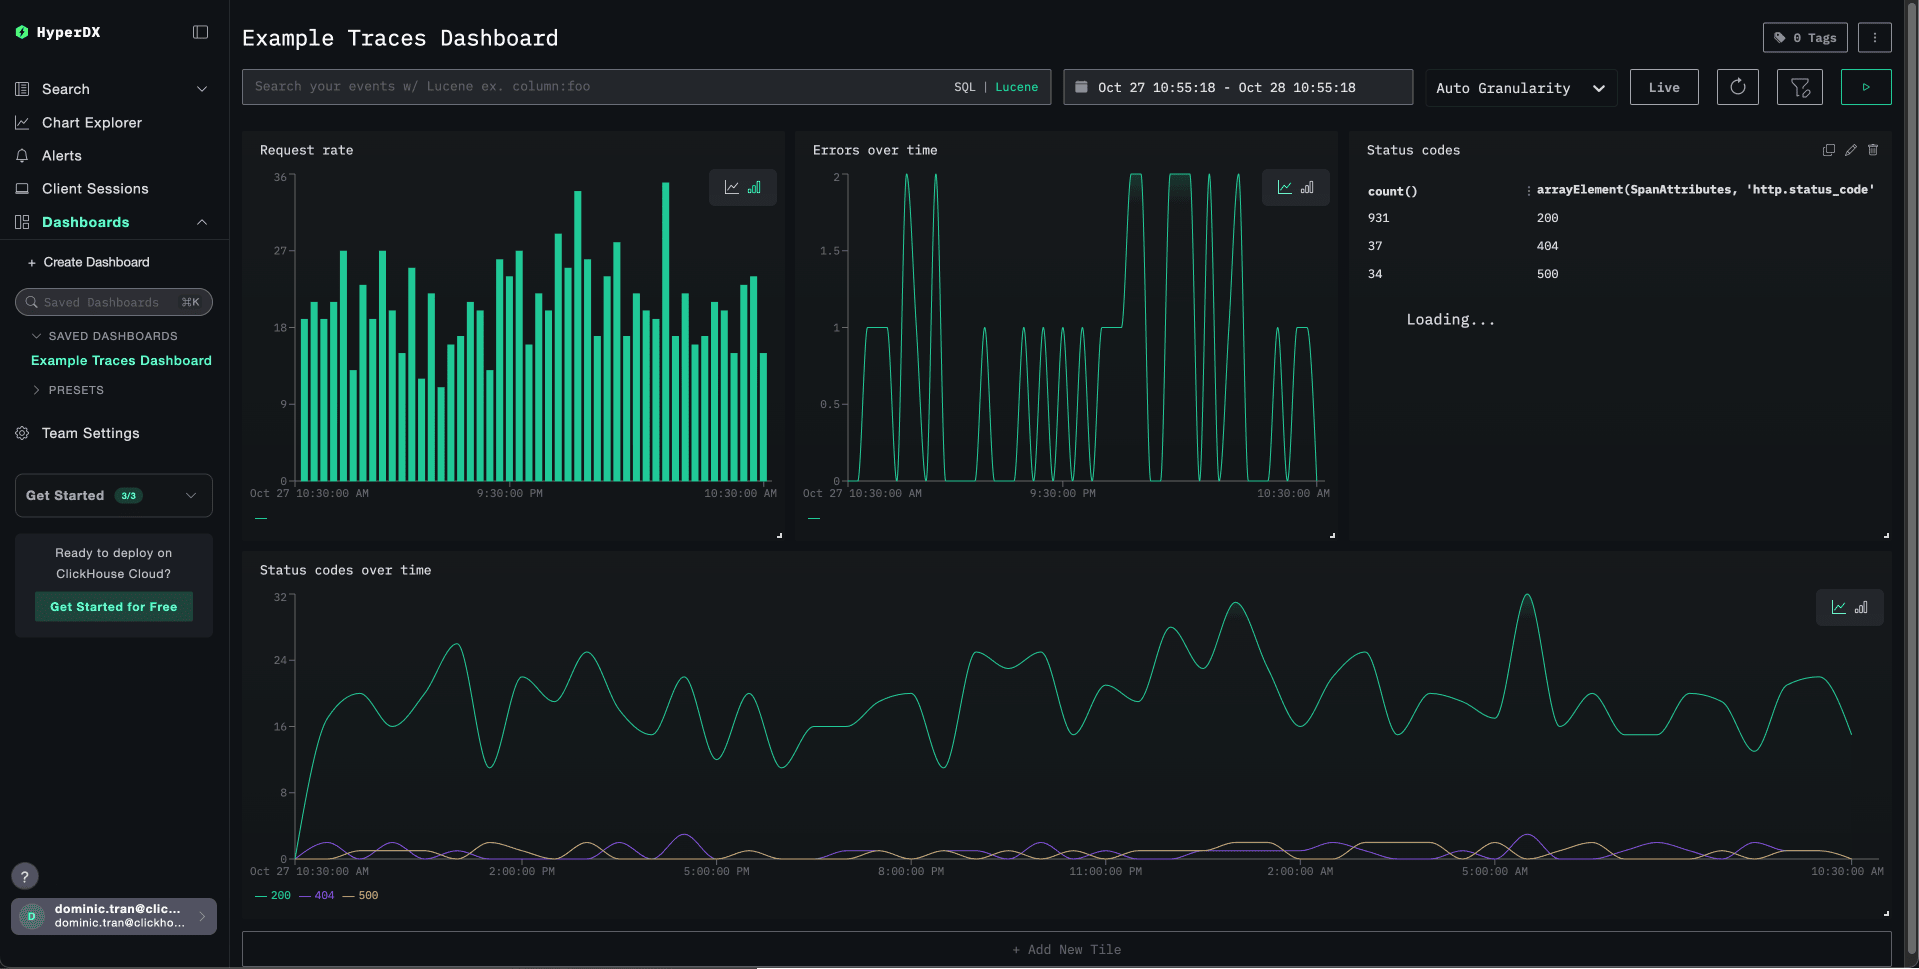
サンプルデータを探索する
サンプルのログ、トレース、メトリクス
ローカルログとメトリクス